Julian Monschke
Rechtsanwalt, Associated Partner
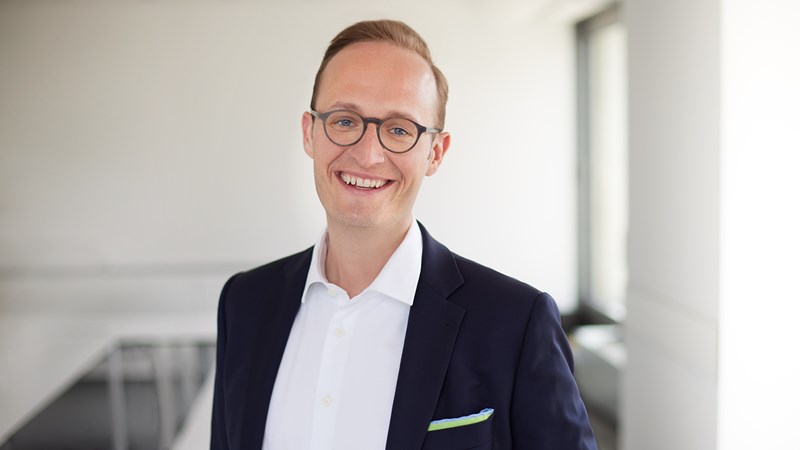
Julian Monschke gestaltet und verhandelt IT-Verträge für Unternehmen aller Branchen, insbesondere Finanzunternehmen. Er begleitet Outsourcing- und Cloud-Projekte auf Auftraggeber- und Anbieterseite und berücksichtigt dabei regulatorische Anforderungen wie DORA. Zudem hat er mehr als 30 Unternehmen zu NIS2 und KRITIS beraten und über 20 Unternehmen nach Cyberangriffen begleitet.
Referenzen
- Versicherungsgruppe
Beratung bei Ausschreibung, Vertragsgestaltung und Verhandlung eines Business Process Outsourcings im BOTT-Modell - International tätige Unternehmensgruppe im Transportsektor
Beratung zu NIS2 und KRITIS einschließlich Lieferkettensicherheit - Finanzunternehmen, u. a. Münchener Hypothekenbank eG
Vertragsgestaltung und Verhandlungen zur Umsetzung von DORA - Alibaba Cloud
Laufende Beratung zu IT-Verträgen und Cybersicherheitsregulierung - Diverse Unternehmen
Begleitung von über 20 Unternehmen nach Cyberangriffen - Autohaus-Kette
Gestaltung von Softwareentwicklungs- und Plattformverträgen
Auszeichnungen
- Kernanwalt Digital Law
Legal500 2026 - TOP Anwalt
F.A.Z. Institut seit 2025 - Ones to Watch in Deutschland - Datensicherheit und Datenschutz
Handelsblatt/Best Lawyers seit 2024
Meine Insights
Werdegang
Studium der Rechtswissenschaften an der Eberhard Karls Universität Tübingen
2018
Eintritt bei Noerr
Zugelassen bei der Rechtsanwaltskammer Frankfurt
Mitgliedschaften
- Juristische Gesellschaft Tübingen e.V.
- Bundesverband IT-Sicherheit e.V. (TeleTrusT - via Noerr)
Vorträge
- DORA: Anforderungen an Unterauftragsvergaben
Verband internationaler Banken, 2025 - Regelmäßige Vorträge bei Schulungen und Seminaren
- Lehrkraft bei der School of Governance, Risk & Compliance (Berlin)
- Referent bei Fachmedien Otto Schmidt KG
Publikationen
- Die Auslegung des Begriffs des Cloud-Computing- Dienstes im BSIG, CR 2026, 510
- Ein neuer Goldstandard für die Cybersicherheit? Überblick über die NIS2-Vorgaben im Automotive-Sektor Aufsatz, RAW 2026, 52
- Cloud-Dienste im Regelungsgeflecht von CRA und NIS2-Richtlinie (mit Andreas Scheibenpflug und Tim Hildebrandt), CR CR 2024, 712
- Die Cloud-Aufsichtsmitteilung von BaFin und Bundesbank: Ein Leitfaden für die IT-Vertragsgestaltung (Gemeinsam mit Thomas Thalhofer), CR 2024, 366
- Urteilsanmerkung zu OLG Köln v. 19.01.2024 - 6 U 80/23, Rechtswidrige Verwendung von Cookie Bannern führt zu Haftungsrisiken für Unternehmen (gemeinsam mit Adrian Fischer), in ZWH 2024, 116
- Rechtshandbuch Cybersicherheit im Gesundheitswesen (Kapitel: Arzneimittel) (gemeinsam mit Victoria Copeland; Hrsg. Dittrich/Dochow/Ippach), C.F. Müller
- Cybersecurity – ein Compliancethema (gemeinsam mit Andreas Daum), in NZG 2023, 813
- Ausgleichsanspruch des Vertragshändlers nach § 89 b HGB analog unter Berücksichtigung der DS-GVO (gemeinsam mit Albin Ströbl und Sebastian Krebs), in ZVertriebsR 2022, 211-218
- Ein Überblick über Pflichten von Unternehmen im besonderen öffentlichen Interesse gemäß § 2 Abs. 14 BSIG (gemeinsam mit Victoria Copeland), in CCZ 2022, 152-154
- Urteilsanmerkung zu OLG Dresden v. 30.11.2021 - 4 U 1158/21, Zum Schadensersatzanspruch nach Art. 82 Abs. 1 DSGVO (gemeinsam mit Katrin Abmeier), in ZWH 2022, 126-129
- Einführung in das neue Datenschutzrecht unter der EU Datenschutz-Grundverordnung (gemeinsam mit Alexander Egberts), in JURA 2018, 1100-1109.
Bestens
informiert
Jetzt unseren Newsletter abonnieren, um zu aktuellen Entwicklungen auf dem Laufenden zu bleiben.
Jetzt anmelden